ARX CYBER detalha teste de maturidade em cibersegurança
Com a maturidade cibernética das empresas brasileiras ainda em patamar intermediário, especialista da ARX CYBER detalha as fragilidades que mais aparecem em diagnósticos de segurança e como o resultado orienta a priorização de investimentos
A Pesquisa Setorial sobre maturidade digital das empresas brasileiras, conduzida pelo Markets Innovation & Technology Institute (MiTi) com patrocínio da FTI Consulting, identificou média de 58% de aderência às boas práticas de cibersegurança, contra 53% no levantamento anterior. O mesmo estudo estimou em 43% a probabilidade média de sucesso de um atacante diante das companhias avaliadas, ante 50,65% na edição passada. Os resultados indicam evolução, mas mantêm o mercado em estágio intermediário e evidenciam uma dificuldade recorrente entre organizações de diferentes portes: saber com precisão qual é o grau de exposição a ataques digitais e quais pontos do ambiente corporativo exigem atenção imediata.
Esse cenário motiva empresas de segurança da informação a estruturar avaliações voltadas a mapear riscos e orientar planos de ação. Segundo Lierte Bourguignon, VP de Vendas da ARX CYBER, companhia especializada em cibersegurança, infraestrutura e nuvem desde 2003, a raiz do problema costuma estar na forma como as organizações enxergam a segurança digital.
"Muitas empresas ainda enxergam segurança da informação como um conjunto de ferramentas implantadas, mas sem uma visão consolidada de processos, pessoas e riscos. O desafio está em transformar informações técnicas em indicadores que apoiem decisões estratégicas. Sem um diagnóstico estruturado, a organização acaba investindo em segurança de forma pontual, sem necessariamente atuar nos pontos que representam maior exposição", afirma.
Fragilidades mais comuns em avaliações iniciais
De acordo com o executivo, quando uma companhia passa por uma avaliação de segurança pela primeira vez, determinados pontos costumam se repetir. Ele cita a gestão de identidades e acessos, a proteção de dispositivos, a atualização de ambientes tecnológicos, o monitoramento contínuo e a capacidade de resposta a incidentes como as áreas mais frágeis identificadas nesse tipo de diagnóstico.
"Também identificamos muitas empresas que possuem tecnologias de segurança, mas ainda precisam evoluir processos, controles e definição de responsabilidades para que esses recursos sejam utilizados de forma mais eficiente", pontua.
Uma pesquisa da Inatel mostra ainda que 42% das companhias avaliadas não possuem um plano de resposta a incidentes de cibersegurança, e 65% não orientam suas equipes sobre como agir diante de um ataque. O relatório Cost of a Data Breach, do Ponemon Institute em parceria com a IBM, aponta que o custo médio de uma violação de dados no país chegou a R$ 7,19 milhões em 2025, alta de 6,5% frente ao ano anterior.
Consequências da falta de clareza sobre riscos
Para Lierte Bourguignon, a ausência de um diagnóstico estruturado tende a comprometer a distribuição dos recursos de segurança dentro da empresa. "Quando uma empresa não conhece seus riscos, ela fica mais vulnerável a tomar decisões sem prioridade clara. Isso pode resultar em investimentos direcionados para problemas menos críticos, enquanto vulnerabilidades relevantes permanecem abertas", explica.
Em um cenário de ataque, essa falta de preparo tende a aumentar o tempo de detecção e resposta, o que amplia impactos financeiros, operacionais e reputacionais para a organização afetada.
Mudança de comportamento após o diagnóstico
A avaliação de maturidade costuma provocar mudanças na forma como a segurança digital é tratada pelas equipes de tecnologia e pela liderança das empresas. O VP de Vendas da ARX CYBER observa que um dos principais ganhos está na mudança de percepção sobre o tema.
"Muitas empresas passam a enxergar a cibersegurança como um processo contínuo de gestão de risco, e não apenas como uma questão técnica. O diagnóstico ajuda a criar uma visão compartilhada entre equipes de tecnologia e liderança, permitindo definir prioridades, metas e investimentos de forma mais estratégica", diz.
Próximos passos após identificar vulnerabilidades
Depois de concluído o diagnóstico, o passo seguinte, segundo Bourguignon, é transformar os resultados em um plano de evolução que priorize os riscos mais relevantes para cada negócio. "A partir disso, é importante trabalhar em frentes como fortalecimento de controles, melhoria dos processos de resposta, capacitação das equipes e monitoramento contínuo do ambiente. A segurança precisa acompanhar a evolução da empresa e ser tratada como uma disciplina permanente", ressalta.
Um levantamento do Cybersecurity Readiness Index, da Cisco, aponta que apenas 5% das empresas brasileiras atingiram um nível considerado maduro de proteção digital, percentual igual ao do ano anterior. O dado indica que parte do mercado ainda trata a segurança da informação como pauta pontual.
Para o executivo, a maturidade em cibersegurança não está relacionada apenas à quantidade de ferramentas adotadas por uma companhia, mas à capacidade de compreender riscos e agir de forma preventiva. Com base nessa visão, a ARX CYBER desenvolveu um teste de maturidade em cibersegurança gratuito, voltado a ajudar organizações a identificar seu cenário atual, mapear os principais pontos de exposição e definir um caminho mais claro para evoluir a postura de segurança digital.
Para mais informações, basta acessar: https://assessment.arxcyber.com.br/
 Economia Veículos eletrificados avançam no Brasil em 2026
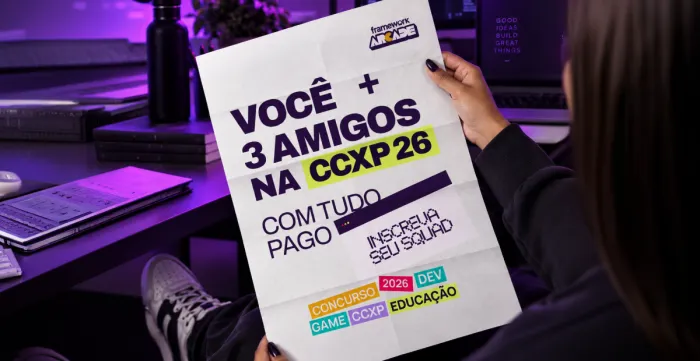 Economia Concurso convida devs a democratizar o ensino de TI
 Economia LGPD na Folha PJ exige rigor das empresas em dados e acessos
 Economia Selic cai para 13,75% e impulsiona a economia real
 Economia Serena Assist lança plano Unique para até 12 pessoas
 Economia Fôrmas de alumínio avançam nos canteiros de obra
Mín. 19° Máx. 30°
Mín. 20° Máx. 33°
ChuvaMín. 17° Máx. 23°
Chuva